Plan Centros Pioneros
$79.990 + IVA al mes
por servidor monitoreado
- Tarifa congelada por los primeros 12 meses
- Todo lo que incluye el Plan Regular
- A cambio de un caso de éxito documentado
Horizon SIEM
por ValleCore LabsHorizon SIEM vigila sus servidores de forma continua con IA que corre en su propio equipo. Ninguna ficha sale de su red y cada alerta llega en español simple, con lo necesario para enviar la alerta temprana a la ANCI dentro de 3 horas.
SRV-FICHAS01 Windows Security
¿Qué ocurrió?
Entre las 03:02 y las 03:12, una IP externa probó 1.284 contraseñas contra el escritorio remoto del servidor de fichas. Entró con la cuenta «recepcion2» y abrió PowerShell.
¿Qué tan grave es? Crítica
Acceso exitoso, de madrugada y desde fuera de la red, a un servidor con datos de salud. Es candidato a incidente significativo según la Ley 21.663.
¿Qué hacer ahora?
Imagine un auto sin velocímetro ni indicadores, donde la alerta de falla aparece recién cuando ya quedó detenido en la carretera. Así operan hoy muchos centros médicos frente a la ciberseguridad: custodian fichas, exámenes y agendas sin ver quién entra a sus servidores.
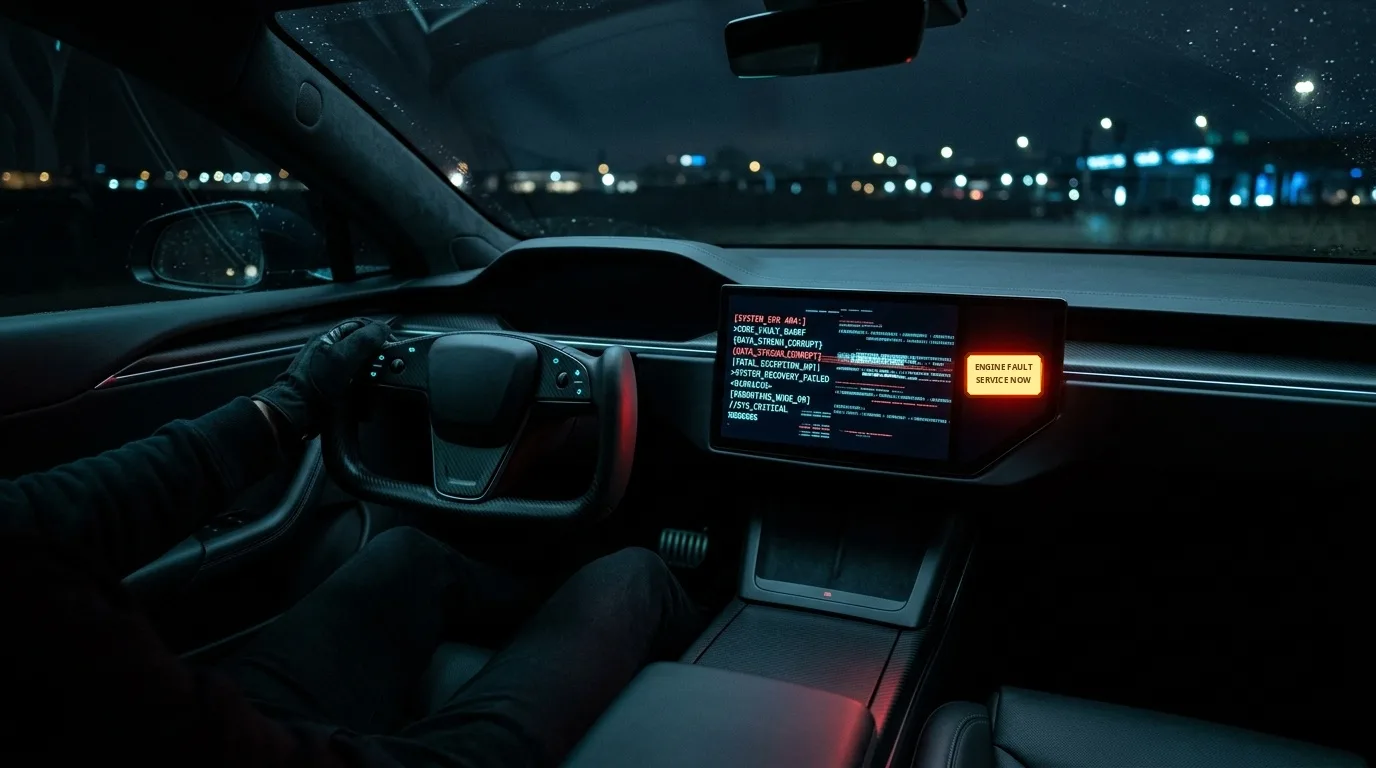
Servidores con fichas y agenda funcionando sin ninguna métrica de seguridad en tiempo real.
Miles de registros técnicos y reportes extensos que la administración no puede descifrar.
La alarma se enciende cuando el servidor ya cayó y la recepción no puede atender pacientes.
15 entrevistas de Customer Discovery con administradores y encargados de TI de la Región de Valparaíso. El patrón se repitió: detección tardía, dependencia total del soporte externo y registros que nadie puede interpretar.
Las caídas de la agenda por saturación del servidor dejan a recepción sin poder inscribir ni atender pacientes hasta que llega el soporte externo.
Centro médico, Valle del Aconcagua
El personal recibió intentos de suplantación de identidad y correos maliciosos que no supo cómo contener ni auditar.
Laboratorio clínico de la zona
Paga cerca de $1.000.000 al mes en soporte informático externo y aun así no tiene monitoreo de seguridad.
Centro de salud entrevistado
La misma noche, contada dos veces:
Sin monitoreo
Con Horizon SIEM
Horizon le ayuda a detectar a tiempo, dejar evidencia y reportar con la información que exige la ley.
3 horas
Incluye la prestación institucional de salud entre los servicios esenciales (art. 4) y exige enviar a la ANCI una alerta temprana de los incidentes significativos dentro de 3 horas.
20.000 UTM
Desde el 1 de diciembre de 2026 los datos de salud son datos sensibles. Las infracciones gravísimas pueden costar hasta 20.000 UTM, cerca de $1.443 millones CLP.
Ficha clínica
Exige resguardar estrictamente la confidencialidad de la ficha clínica. Horizon deja registro de cada acceso a los servidores que la guardan.
Paso 1
El agente captura de forma continua eventos de red, inicios de sesión, accesos a bases de datos e intentos de ataque, y los guarda en una base local inmutable. Trabaja con menos de 4 GB de RAM y menos del 5 % de CPU.
Paso 2
Modelos compactos de inteligencia artificial corren en su propio servidor con Ollama, sin conexión a nubes externas. Sus respuestas están acotadas por un catálogo de 1.705 CVE reconocidas para evitar alucinaciones.
Paso 3
Horizon genera reportes con los elementos del informe de incidente de la Ley 21.663 (art. 9, letra c) para preparar una fiscalización; no es un certificado de cumplimiento. Incluye talleres de inducción al personal sobre la Ley 21.719 y prevención de phishing.
Red de su clínica
Servidor clínico
Fichas, agenda y exámenes. El agente no los abre.
Agente Horizon
Solo lectura de logs
Registro inmutable
En su servidor
IA local con Ollama
Acotada a 1.705 CVE · sin internet
Reporte de incidente
Ley 21.663 · art. 9, letra c
Horizon Master
Panel externo. Traduce el identificador con un catálogo propio.
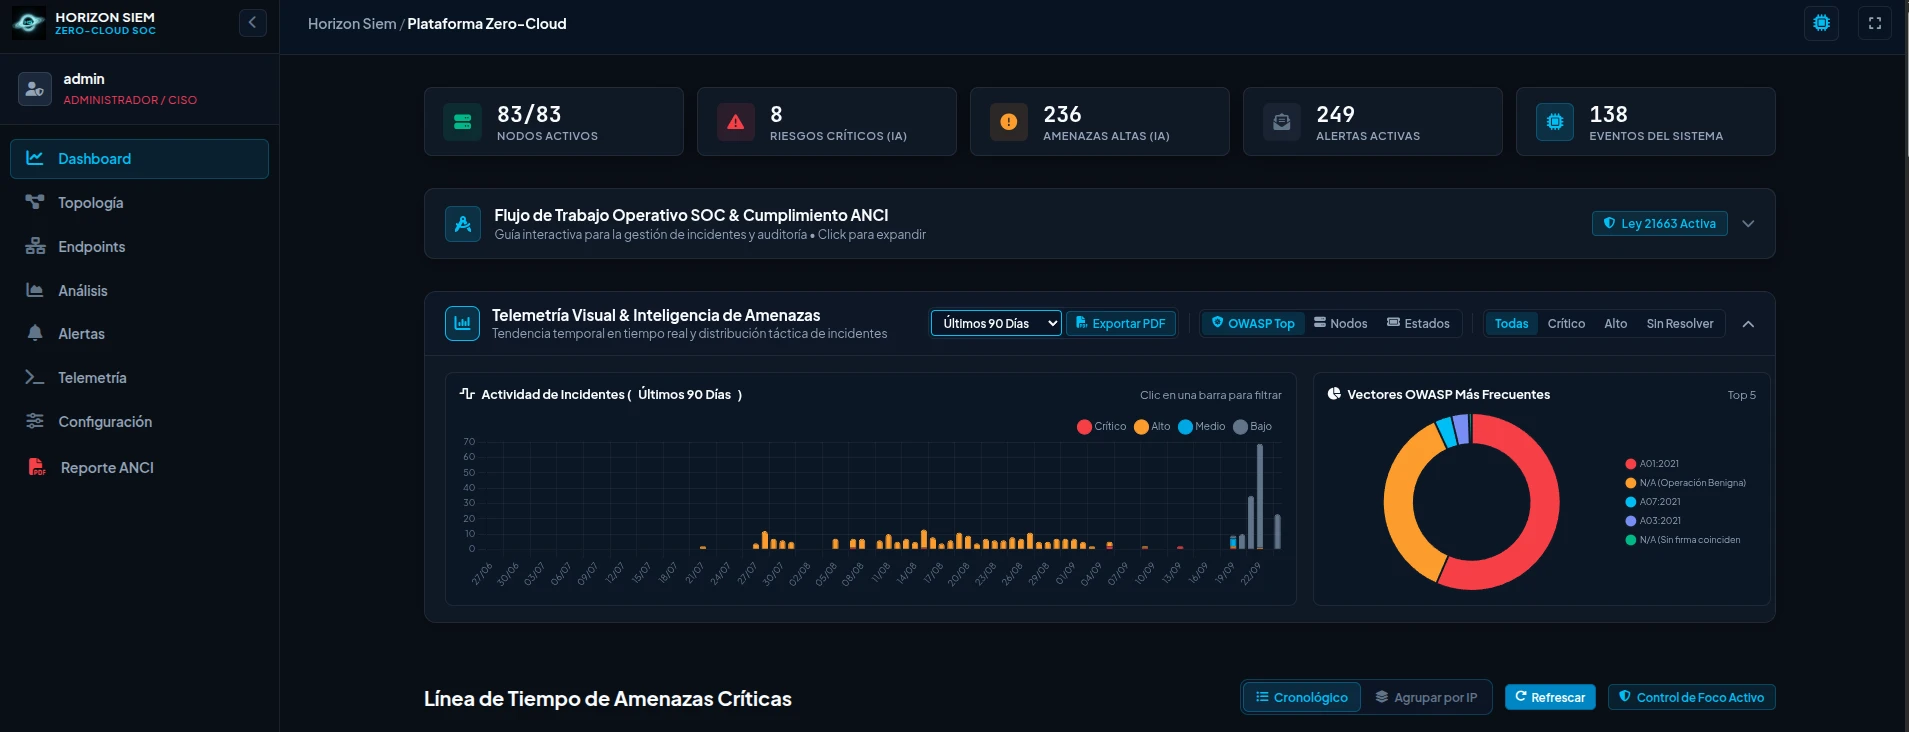
Clasifica cada evento como crítico, alto, medio o bajo, para atender primero lo que importa.
Actividad de incidentes y vectores de ataque más frecuentes en el período que necesite revisar.
Explica cada alerta sin conexión a internet, acotada a un catálogo de 1.705 CVE reconocidas.
Reúne descripción, gravedad, impacto, causa probable y mitigación, como pide la Ley 21.663.
Cada usuario ve solo lo que le corresponde y las consultas se sanitizan antes de ejecutarse.
Supervisamos cada instalación desde un panel central que solo recibe identificadores cifrados.
Encendemos las luces del tablero para que su centro pueda ver, entender y actuar antes de que la agenda se caiga.
| Criterio | Horizon SIEM | SIEM corporativo en la nube | Open source en crudo | Soporte TI reactivo + antivirus |
|---|---|---|---|---|
| Dónde se procesan sus datos | 100 % en su servidor | En la nube del proveedor | En su servidor | No hay monitoreo |
| Costo | Desde $79.990 + IVA al mes, en pesos | En dólares, según volumen de datos | Licencia gratuita, pero exige especialista | Se paga cuando algo ya falló |
| Analista dedicado | No lo necesita | Sí, cerca de $2.000.000 CLP al mes | Sí | No aplica |
| Cómo entrega las alertas | Español simple: qué pasó, gravedad y qué hacer | Consola técnica para analistas | Registros técnicos en crudo | Sin alertas |
| Reporte de incidente Ley 21.663 | Alineado al art. 9, letra c | Lo arma su analista | Lo arma un especialista | Sin trazabilidad forense |
| Cuándo detecta | De forma continua | De forma continua | Si alguien revisa los registros | Cuando el servidor ya cayó |
Ejemplos de SIEM corporativos: Splunk, Microsoft Sentinel, CrowdStrike. Open source: Wazuh, Suricata, Elastic. Costo de analista según mercado chileno.
Valores netos por servidor monitoreado. Sin cobro por volumen de datos.
$79.990 + IVA al mes
por servidor monitoreado
$149.990 + IVA al mes
por servidor clínico o corporativo central
$74.990 + IVA $149.990
50 % bonificado al ingresar por el piloto comercial
Piloto de diagnóstico de 14 días bajo NDA Zero-Cloud, con métricas garantizadas: CPU bajo 5 % y uptime sobre 99,5 %.
Solicitar pilotoSume Horizon SIEM a los servicios que ya entrega: sus clientes reciben monitoreo continuo y reportes de seguridad listos para presentar, y usted sigue a cargo de la mantención técnica. No competimos con sus servicios.
No. El agente solo lee logs de seguridad en modo lectura y no accede a bases de datos ni archivos clínicos. Al panel externo, Horizon Master, solo viaja un identificador cifrado que se traduce con un catálogo propio.
Horizon usa el hardware que ya tiene: el agente trabaja con menos de 4 GB de RAM y menos del 5 % de CPU.
Es un despliegue no invasivo de 3 horas, que incluye calibración e inducción a su equipo.
Instalamos Horizon bajo un acuerdo de confidencialidad (NDA Zero-Cloud), con métricas garantizadas: CPU bajo 5 % y uptime sobre 99,5 %. Si continúa después del piloto, la puesta en marcha queda en $74.990 + IVA, la mitad del valor normal.
El modelo corre en su servidor con Ollama, sin conexión a nubes externas, y sus respuestas están acotadas por un catálogo de 1.705 CVE reconocidas. Así evitamos alucinaciones.
El reporte sigue siendo responsabilidad de su institución. Horizon reúne los elementos que pide el informe de incidente de la Ley 21.663 (art. 9, letra c: descripción, gravedad e impacto, causa probable y medidas de mitigación) para que su equipo envíe la alerta temprana a tiempo y prepare una fiscalización. No es un certificado de cumplimiento.
El soporte tradicional actúa cuando el servidor ya cayó y no deja trazabilidad forense ni alertas a tiempo para el plazo de 3 horas. Horizon no reemplaza a su soporte: lo complementa, y su empresa de soporte puede sumarse como partner.
Sí. Hoy nos enfocamos en salud, pero oficinas contables y empresas medianas que manejan información crítica y quieren mantenerla en su propia red pueden usar el mismo producto y los mismos planes.
Lo instalamos en 3 horas bajo acuerdo de confidencialidad y, al terminar, revisamos juntos lo que encontró en su red.
 Un proyecto de